

Windows Server Update Services (WSUS) は、20年以上もの間、IT管理者にマイクロソフトの更新プログラムを環境全体に配布する方法を提供する、頼りになるパッチ管理ツールでした。
しかし、マイクロソフトがWSUSを正式に非推奨とし、このツールが現代のIT需要に追いつくのに苦労しているため、多くの管理者が積極的に代替ツールを探している。
クラウドネイティブのパッチ管理プラットフォームであるAction1は、最も魅力的な選択肢の1つとなっている。今日はその理由の一端と、WSUSとWSUSのない世界の将来像を示す。
この記事では、インストール、メンテナンス、日々の運用、そして全体的な機能において、Action1がWSUSと比較してどうなのかを実際に見ていく。
1.インストールとセットアップ
WSUS:WSUSのセットアップは小さな作業ではない。Windows Serverライセンス、SQL ServerまたはWindows Internal Database、更新ファイルを保存するための十分なディスク容量、適切なIIS構成が必要です。管理者は、ロールのインストール、同期スケジュール、エンドポイントをWSUSサーバーに向けるためのグループポリシーオブジェクト(GPO)も処理しなければならない。
適切な機能を得るためには、多くの場所で多くのコンフィギュレーションが必要です。 設定ミスはよくあることで、多くの管理者はWSUSをネットワーク上で同期させ、確実に動作させるために数時間から数日を費やしています。
Action1:Action1では、サーバーのインストール、データベースのセットアップ、GPOの管理は不要です。クラウドネイティブなサービスなので、サインアップ後すぐにアクセスできる。エージェントはエンドポイントに直接デプロイされ、インストールされると自動的にAction1プラットフォームとのチェックインを開始します。セットアップは通常数分、大規模な展開では最大数時間で完了し、導入段階だけで数日分のオーバーヘッドを節約できる可能性がある。
結論:WSUSはインフラとセットアップに多大な労力を要するが、Action1はオンプレミスのフットプリントなしでほぼ即座の導入を提供する。
2.インフラとメンテナンス
WSUS:WSUSを実行するということは、WSUSのインフラも管理するということです。これには、サーバー自体のパッチ適用、ディスク使用量の監視、データベースの保守などが含まれます。ベースOSやイメージから最新のパッチまで、複数のアーキテクチャにまたがるすべてのパッチを管理する必要があるため、アップデートストアは数百ギガバイトを消費することもあります。WSUSは、データベースの破損、承認の陳腐化、同期の失敗が起こりやすいことで有名です。管理者はシステムを機能的に保つために、PowerShellスクリプトやサードパーティのクリーンアップ・ツールに頼ることが多い。
Action1:Action1には保守するインフラがない。可用性、スケーラビリティ、セキュリティを含め、ベンダーによって完全にホストされ、保守されている。アップデートは常に最新で、管理者はデータベースのクリーンアップやストレージの再利用を心配する必要はありません。
結論WSUSの場合、管理者はサーバーも保守しなければならない。Action1の場合、管理者はエンドポイントへのパッチ適用のみに集中できる。
a.fl_button { background-color:#border:1px solid #3b59aa; color:#text-align: center; text-decoration: none; border-radius: 8px; display: inline-block; font-size: 16px; font-weight: bold; margin:4px 2px; cursor: pointer; padding:12px 28px; } .fl_ad { background-color:#width: 95%; margin: 15px auto 15px auto; border-radius: 8px; border:1px solid #d6ddee; box-shadow: 2px 2px #728cb8; min-height: 200px; display: flex; align-items: center; } .fl_lef>a>img { margin-top: 0px !important; } .fl_rig>p { font-size: 16px; } .grad-text { background-image: linear-gradient(45deg, var(–dawn-red), var(–iris)54%, var(–aqua)); -webkit-text-fill-color: transparent; -webkit-background-clip: text; background-clip: text; } .fl_rig h2 { font-size: 18px!important; font-weight: 700; color:color: #333; line-height: 24px; font-family:font-family: Georgia, times new roman, Times, serif; display: block; text-align: left; margin-top: 0; } .fl_lef { display: inline-block; min-height: 150px; width: 25%; padding:10px 0 10px 10px; } .fl_rig { padding:10px; display: inline-block; min-height: 150px; width: 100%; vertical-align: top; } .fl_lef>a>img { border-radius: 8px; } .cz-news-title-right-area ul { padding-left: 0px; } @media screen and (max-width: 1200px) { .fl_ad { min-height: 184px; } .fl_rig>p { margin: 10p10px; } .fl_rig { padding:0 10px 10px 10px; width: 100%; } } @media screen and (max-width: 400px) { .cz-story-navigation ul li:first-child { padding-left: 6px; } .cz-story-navigation ul li:last-child { padding-right: 6px; } } }.
WSUSの置き換え、Intuneの強化:機能するパッチ適用
パッチ・チューズデーの悪夢はまだ続いていますか?Action1は、リアルタイムの可視化、自動化されたサードパーティのパッチ適用、およびオンプレミスのインフラストラクチャ、VPN、パッケージングの不要化によって、これらの問題を解決します。
Intuneを強化し、Windows 11およびWindows Server向けのクラウドネイティブなパッチ適用でWSUSを置き換えます。
3.対象範囲
WSUS:WSUSはMicrosoft製品の更新プログラムのみを配布できます。Chrome、Adobe Reader、Zoomなどのサードパーティ製アプリケーションにはパッチが適用されません。これらのアプリケーションをカバーするには、管理者が手動で更新プログラムをパッケージ化するか、別のツールで配布するか、エンドポイントをマイクロソフト以外のソフトウェアの脆弱性にさらす必要があります。最近のデータ侵害や脆弱性の悪用では、サードパーティのアプリケーションが成功した攻撃の約3分の1を占めている。
Action1:Action1は、マイクロソフトとサードパーティの両方のアプリケーションを対象としている。一般的なビジネスアプリケーションのアップデートは、あらかじめパッケージ化され、プラットフォーム内で利用できる。これにより、WSUSの最大のギャップの1つが解消され、手作業や複数のパッチ適用ツールの必要性が減少する。ニッチな状況だけでなく、Action1 はお客様の環境のニーズに合わせて機能を拡張するツールを提供し、リポジトリ・ネイティブ・アプリケーションと同じ効率で独自のパッケージをコンパイルして配布します。
結論WSUS = マイクロソフトのみ。Action1=マイクロソフト+サードパーティ・カバレッジ。
4.エンドポイントへのアップデート配信
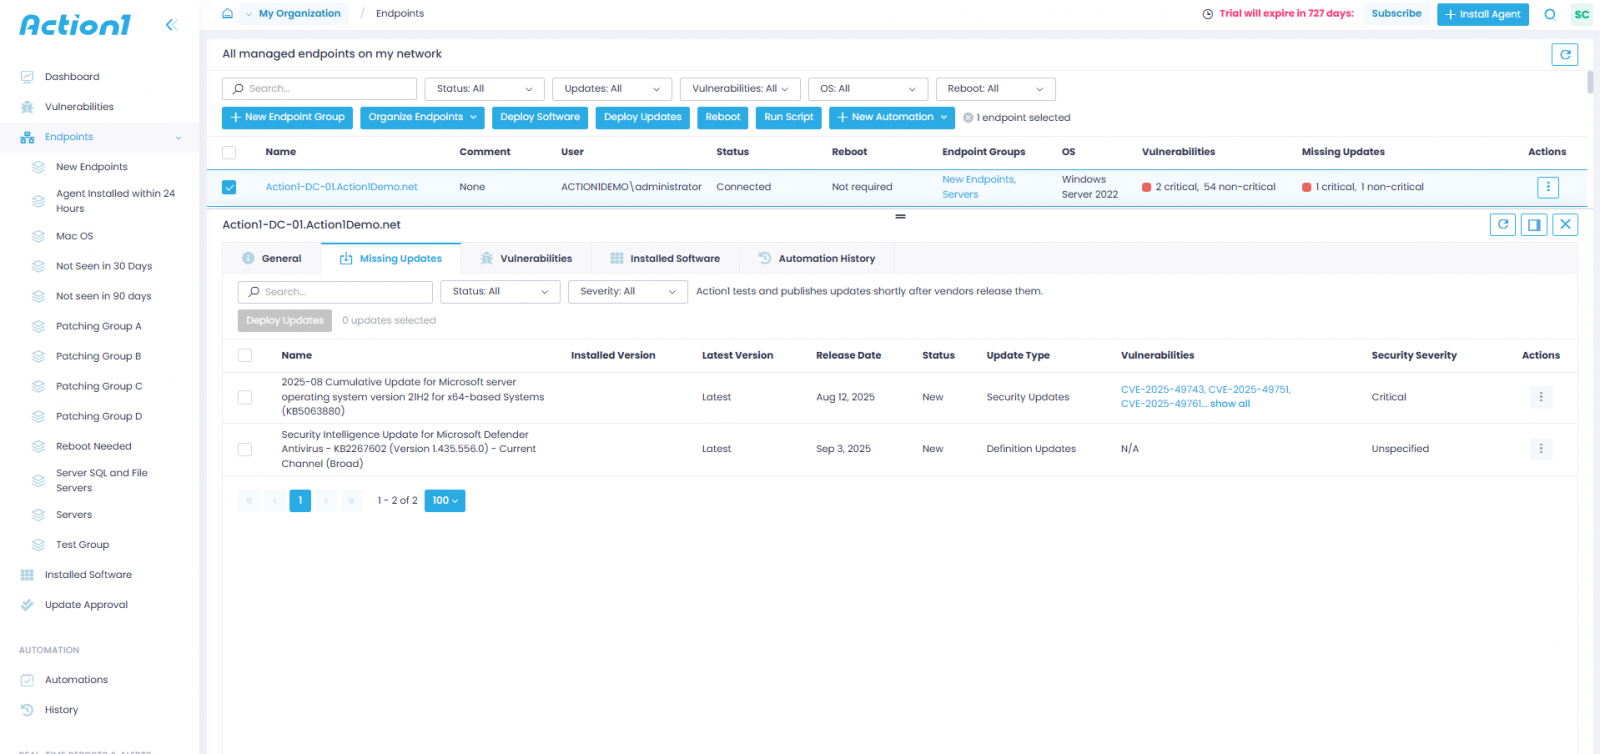
WSUS:エンドポイントはWSUSサーバーに接続する必要があり、通常は社内LANやVPNを経由する。分散しているワークフォースやリモート・ワークフォースにとって、これは課題となる。リモートユーザーは、VPNに接続している時間が短いとアップデートを見逃すことが多く、パッチが適用されずに脆弱なままになってしまう。また、VPNがこの目的のためだけに維持されていることも多く、攻撃対象が増加し、不必要にベクターが追加されることになる。
Action1:エンドポイントはインターネットを介してAction1クラウドプラットフォームと直接通信する。リモートデバイスやローミングデバイスは、VPNを必要とせず、どこにいてもパッチを適用できる。これは、ハイブリッドおよびリモートファーストの組織において特に有益です。
結論WSUSは企業ネットワークの接続性に依存する。Action1は、いつでもどこでもパッチを適用します。
5.自動化とポリシー
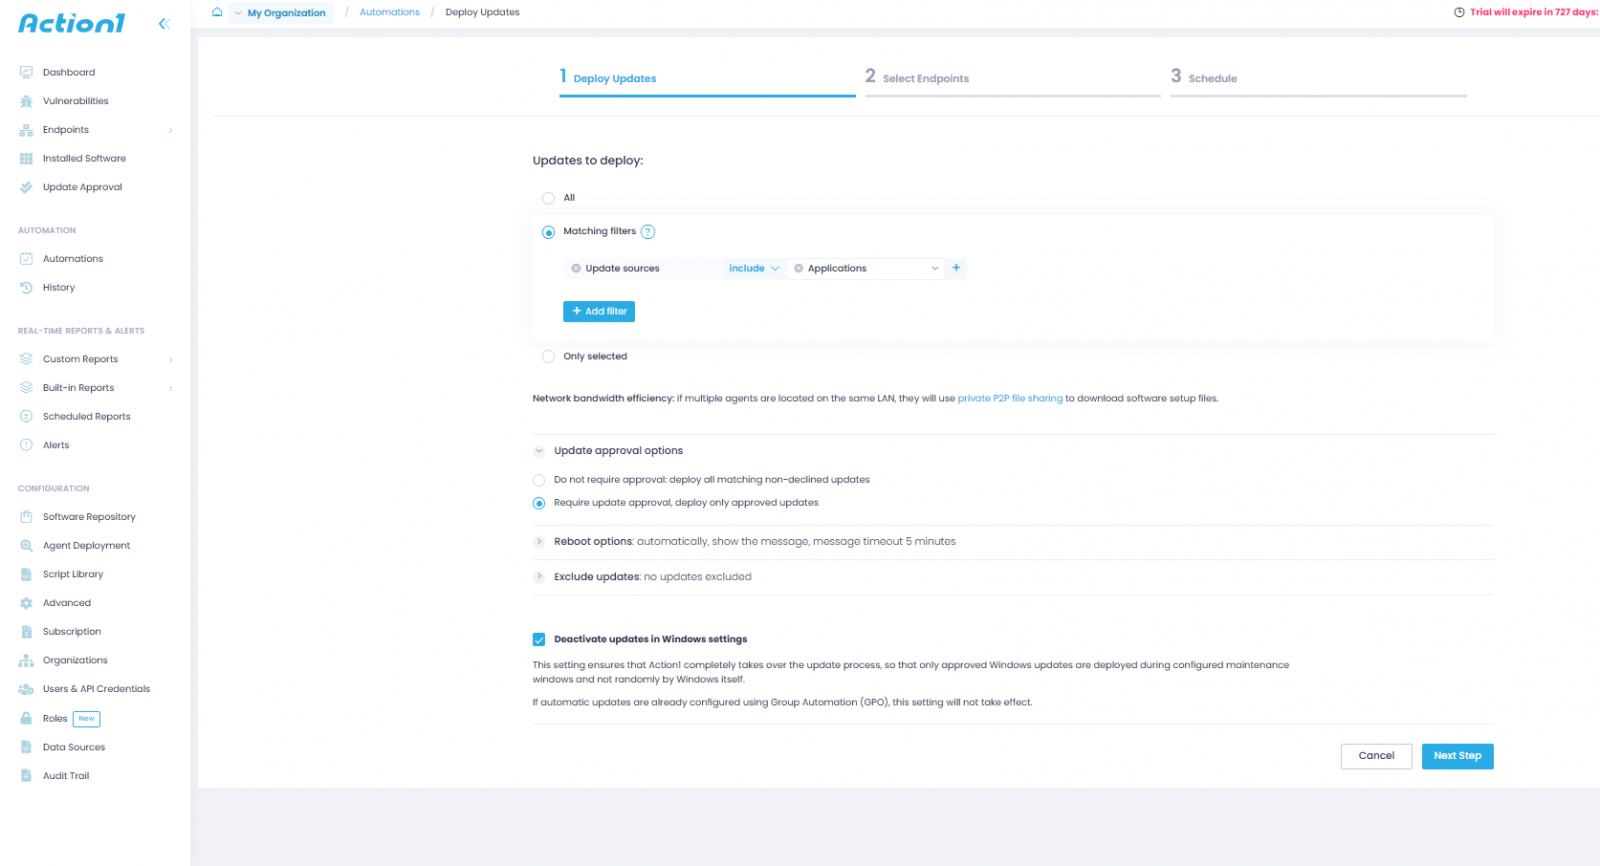
WSUS:WSUSでは、アップデートの同期と承認を手動で行う必要があります。GPOによって自動化できる部分もありますが、それでも管理者は定期的に展開の失敗をチェックし、承認ルールを調整しなければなりません。このプロセスは手間がかかり、パッチのリリースと展開の間に遅延が発生することがよくあります。さらに悪いことに、パッチの失敗とその状態の検出もあります。
Action1:Action1は、ポリシー駆動型の自動化をサポートする。管理者は、「すべての重要なセキュリティ・パッチを48時間以内に展開する」や「機能アップデートを30日間遅らせる」などのルールを設定し、プラットフォームが自動的に実施することができます。失敗したパッチは、手動による介入なしに自動的に再試行される。
結論WSUSは大部分が手動チェックインである。Action1は、自動化されたポリシー主導のプッシュアウトである。
6.トラブルシューティングと信頼性
WSUS:管理者は、0x80244022や同期の失敗のようなWSUSエラーコードに慣れています。マニュアルにない未知の問題が新たに発生するため、コミュニティの提案の調査やテストに時間を費やすことがよくあります。トラブルシューティングでは、ログファイルを調べたり、SQLクエリーを実行したり、レジストリの修正を適用したりする必要があります。多くのITプロは、WSUSを実行し続けるためだけにコミュニティ・フォーラムやスクリプトに依存しています。
Action1:Action1では、トラブルシューティングするサーバー側のエラーはありません。エンドポイントの問題は、ダッシュボードに表示され、わかりやすい言葉で説明されます。失敗したアップデートはリモートで再試行でき、レジストリの編集やデータベースの修復を必要とせずにサポートを受けることができる。
結論WSUS のトラブルシューティングは複雑で時間がかかります。Action1 のトラブルシューティングは、合理化され、直感的で、透明性があります。
7.レポートとコンプライアンス
WSUS:WSUS のレポートは限られています。どのアップデートが承認されたか、またはインストールされたかを確認することはできますが、レポート機能は基本的なもので、コンプライアンスの証拠を抽出するには、多くの場合、カスタム SQL クエリまたはログのエクスポートが必要です。監査では、管理者は通常、手動でデータを組み合わせています。
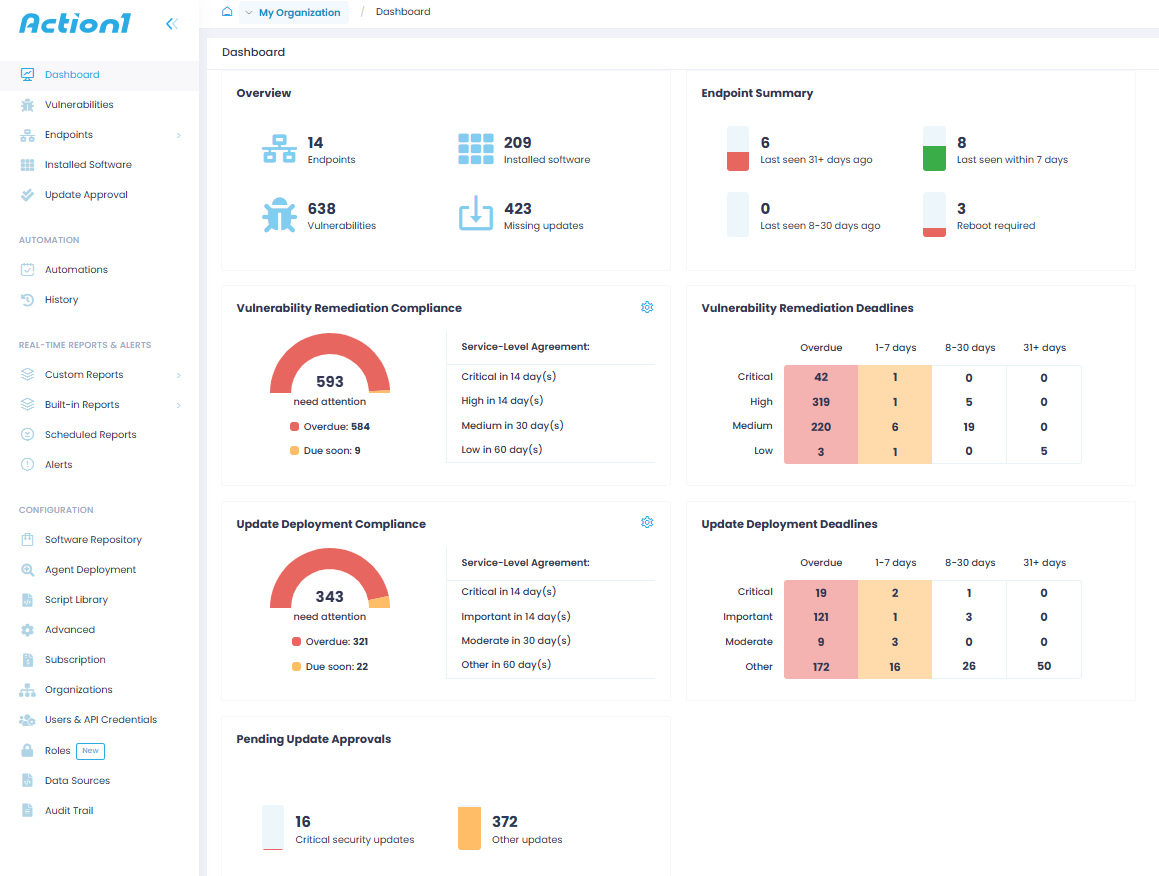
Action1:Action1 は、リアルタイムのダッシュボードとすぐに使用できるコンプライアンスレポートを提供します。レポートは、すべてのエンドポイントのパッチ・ステータスをライブ・タイムで表示し、脆弱性を強調表示し、監査用に数秒でエクスポートできます。レポートが明確であるため、HIPAA、PCI DSS、ISO 27001などのフレームワークへの準拠を実証するのがはるかに容易になります。
結論WSUSのレポートは最小限で時代遅れです。Action1のレポートは、最新で、リアルタイムで、拡張可能で、設定可能で、監査に対応している。
8.スケーラビリティ
WSUS:WSUSの拡張は、より多くのサーバー、より多くのストレージ、より多くの管理オーバーヘッドを意味します。大規模な組織では、負荷を分散するために複数のWSUSサーバーとレプリカサーバーを運用することが多く、それぞれのサーバーを維持する必要があります。
Action1:Action1はクラウドで自動的にスケールします。200のエンドポイントを管理する場合でも、20,000のエンドポイントを管理する場合でも、エクスペリエンスは同じです。このプラットフォームは、インフラを追加することなく分散を処理する。
結論WSUSは拡張性が低く、複雑さを増す。Action1はシームレスにスケールする。
9.コストとオーバーヘッド
WSUS:WSUSは “無料 “というのは神話であり、古くから広まってきた。しかし、隠れたコストは大きい。Windows Serverライセンス、アクセスするすべてのデバイスのCAL、SQLライセンス(大規模なデプロイメントの場合)、サーバーハードウェア、ストレージ、そしてセットアップ、メンテナンス、トラブルシューティングに必要な労働時間が必要です。そして、物理的であれば専用のHWリソース、仮想的であれば消費されるHWリソースがある。
Action1:Action1のSaaS価格にはすべてが含まれています。ハードウェア、SQLライセンス、最小限の管理作業。予測可能なコストモデルは、労力とインフラを考慮すると、「無料」のWSUSよりも低くなることが多い。
結論:WSUSは無料ではない。実際にはAction1の方が低コストである。
10.プラットフォーム・カバレッジ
WSUS:WSUS:ウィンドウズ、またはウィンドウズ・アップデートを通じて提供されるいくつかの孤立したベンダーのドライバ・パッチ。
Action1:Windows、Mac、Linuxのエージェント。
結論 企業の脆弱性とパッチ管理は、もはや「ウィンドウズだけ」を対象とすることはめったにない。Action1のような包括的なソリューションは、将来のニーズに対応できるように設計されている。
最終結論
WSUSは、私たちが住んでいる技術的現実が考えられなかったときに構築されたもので、クラス最高のソリューションとして支持されてきたが、長い間そうではなかった。しかし、Action1は、どのように進化しているのか、また、安全性を維持するために日常的な管理者にもたらされる課題をよりよく理解した上で、この近代的な環境で構築された。
インストールからレポーティングまで、比較すれば一目瞭然だ。WSUSは老朽化したオンプレミスのツールであり、常にメンテナンスを必要とし、限られた機能しか提供せず、現在では公式に非推奨となっている。一方、Action1は、WSUSの最も主要な欠点をすべて解決する最新のクラウドネイティブなソリューションであり、企業をパッチ管理の現代へと導く。
WSUSがどの最新のパッチ・ソリューションよりも優れている唯一の点は、オフラインで同期して展開できることだ。
WSUSデータベースの修復、クリーンアップスクリプトの作成、監査時のコンプライアンスギャップの説明に何時間も費やしてきた管理者にとって、Action1の魅力は明らかだ。迅速なインストール、マイクロソフトとサードパーティ両方のアプリのパッチ適用を自動化し、容易に拡張でき、最新のIT環境が必要とする可視性とレポートを提供する。
さらにAction1は、WSUSが元々持っていなかったオプション、例えばウィンドウズアップデートカタログを通じて配信されないアプリケーションへのパッチ適用を可能にし、ウィンドウズアップデートのMicrosoft Delivery Optimizationと同様に、内部P2Pを使用して帯域幅を管理する。さらに、より高度なスケジューリング、自動アップデートリング、スクリプトと自動化、ライブレポートとアラート、リモートアクセスなどが追加される。
WSUSの将来性が不透明であるため、組織がWSUSから移行していく中で、Action1は単なる置き換えではなく、パッチ管理を簡素化し強化する上で大きな前進となる、真の改善である。
これは、ワゴン車をスポーツカーと交換するようなものだ。確かにワゴンはAからBまで運んでくれるし、かつては州境を移動する際のスタンダードだった。しかし、時々、必要な場所に行くために、あなたは外に出て、それを押さなければならなかった。
Action1は、Netwrixの創始者たちによって設立された会社である。この記事を書いている時点では、米国で最も急成長している民間ソフトウェア会社である。このようなことが起きているのは、WSUSのような古い標準では現代の脅威の状況には対応できないという事実に、人々が気付き始めているからだ。必要なのは、自律的なアクション、最新のコンプライアンス情報、即時の脆弱性対策、そして新たな脅威にリアルタイムで対応する能力だ。ですから、最新のパッチ管理ソリューションに必要なものをチェックする場合、Action1は「上記のすべて」を満たすボックスなのです。
無料でお試しいただき、効果的なパッチ管理によってチームの効率とセキュリティがどのように変わるかをご確認ください。
Action1がスポンサーとなり、執筆しました。


Comments