


GoogleのChromeウェブストアで170万ダウンロードされている、ほぼ12種類の悪質な拡張機能が、ユーザーを追跡し、ブラウザのアクティビティを盗み、潜在的に安全でないウェブアドレスにリダイレクトする可能性がある。
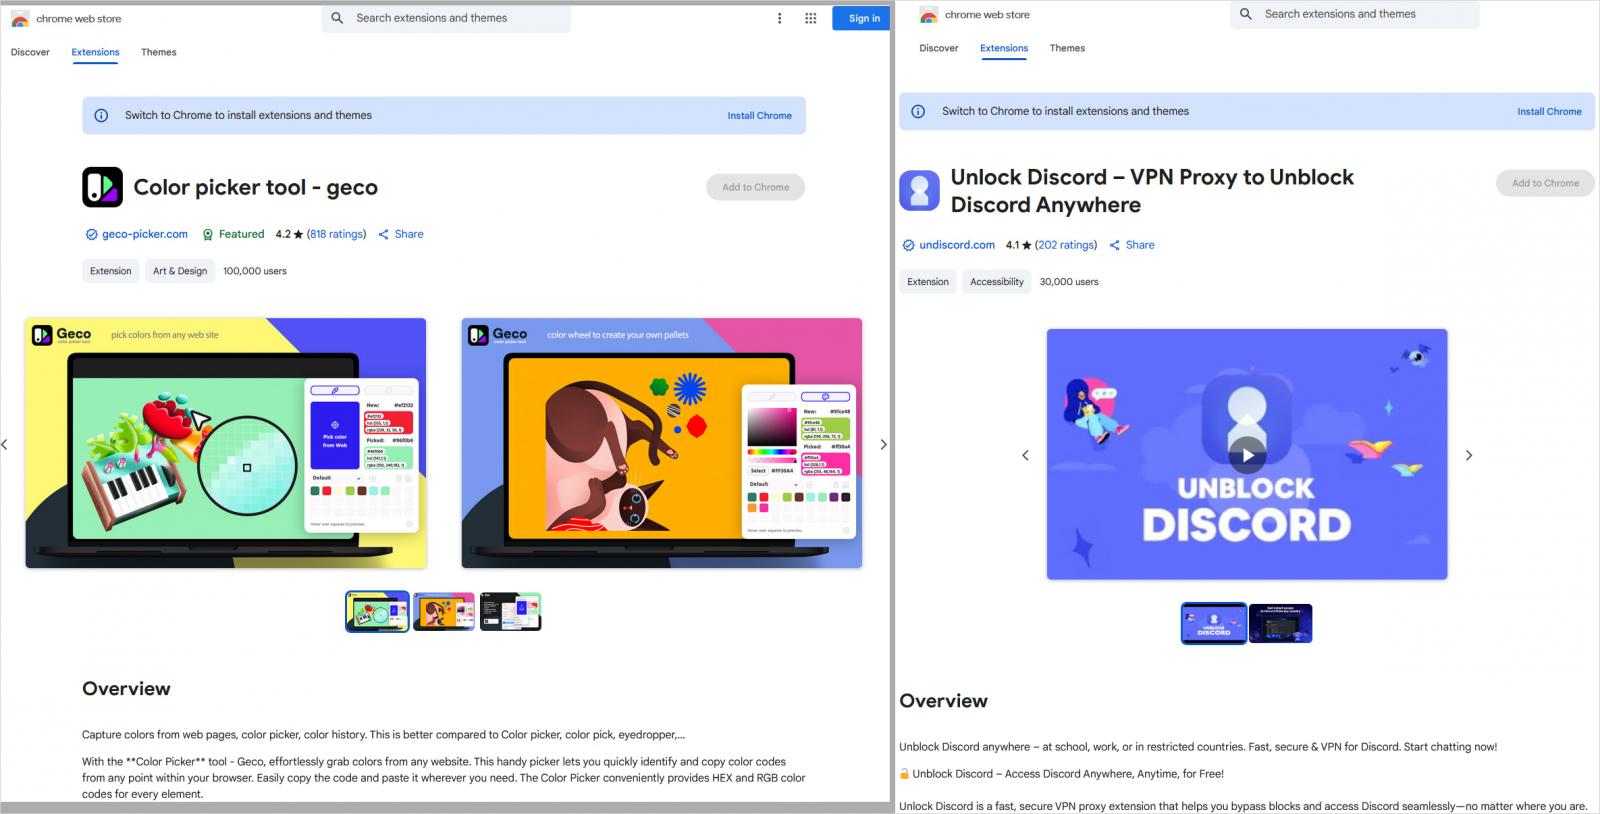
アドオンのほとんどは、宣伝された機能を提供し、カラーピッカー、VPN、ボリュームブースター、絵文字キーボードなどの正当なツールを装っている。
セキュリティ自己提供ソフトウェアのプラットフォームを提供するKoi Security社の研究者は、Chromeウェブストアで悪意のある拡張機能を発見し、Googleに報告した。
一部の拡張機能はすでに存在しないが、多くの拡張機能は引き続き利用可能である。
Source :
これらの拡張機能の多くは検証済みで、何百もの肯定的なレビューがあり、Chrome ウェブストアの目立つところに掲載されているため、安全性についてユーザーに誤解を与えています。
ユーザーは Chrome ブラウザで以下のアドオンをチェックし、できるだけ早く削除する必要があります:
- カラーピッカー、スポイト – Geco colorpick
- 絵文字キーボードオンライン – あなたの絵文字をコピー&ペースト
- 無料天気予報
- ビデオスピードコントローラー – ビデオマネージャー
- Discordのロックを解除 – どこでもDiscordのブロックを解除するVPNプロキシ
- ダークテーマ – Chrome用ダークリーダー
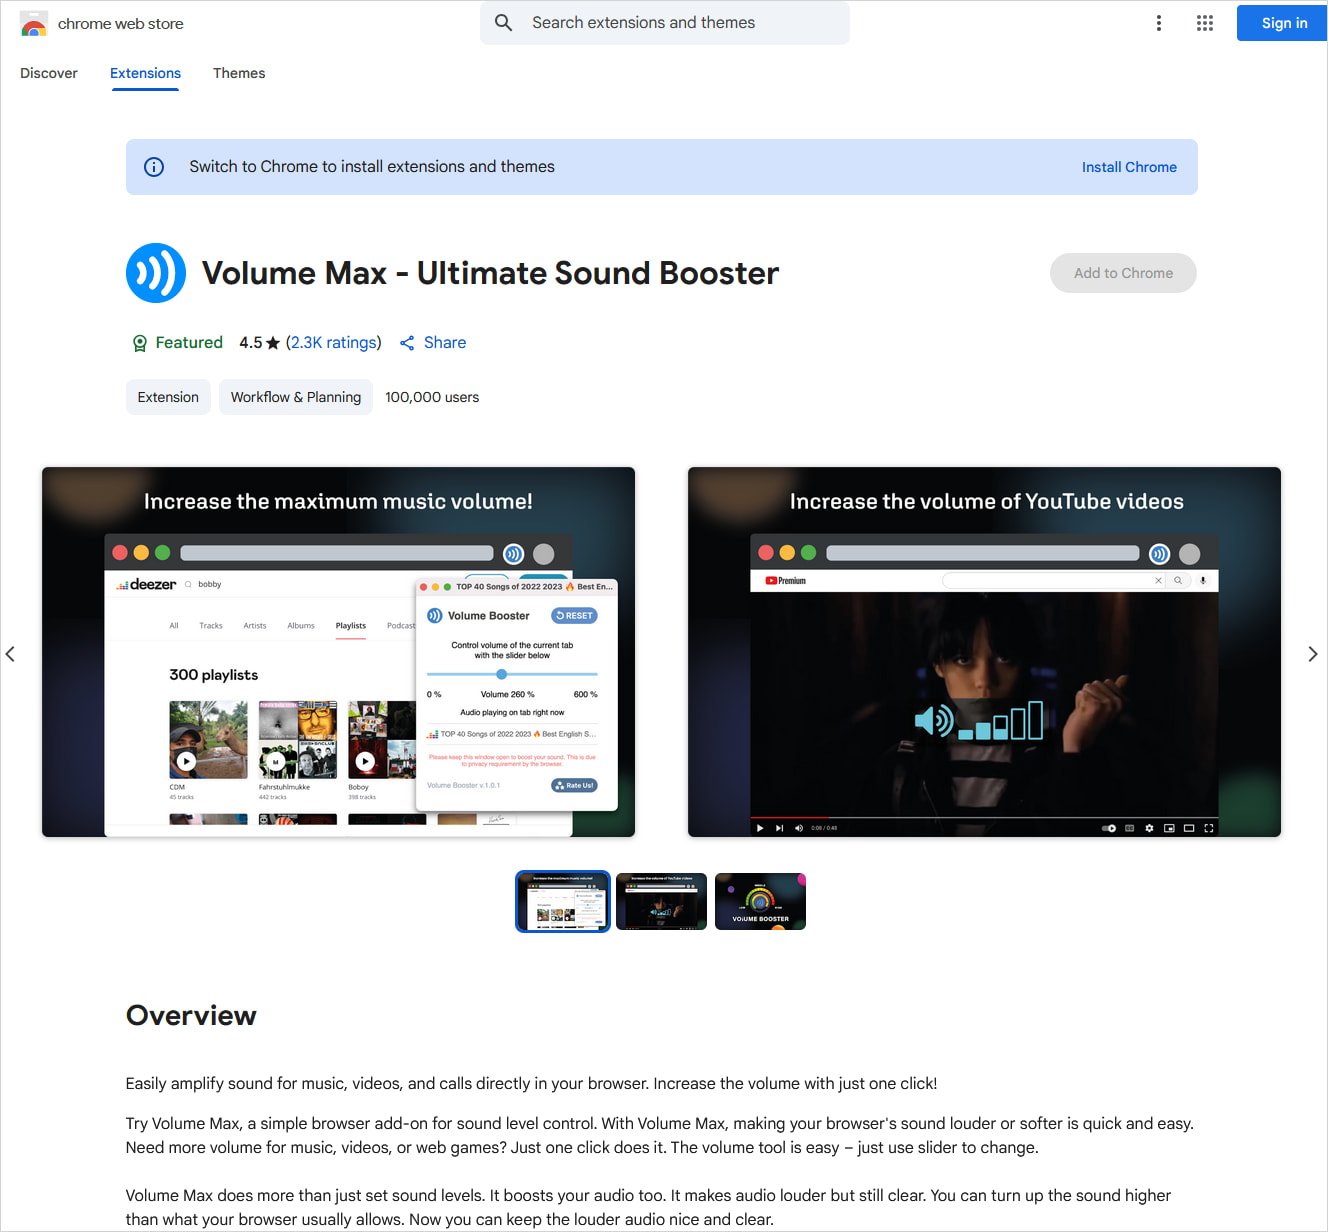
- ボリュームマックス – 究極のサウンドブースター
- TikTokのブロックを解除 – ワンクリックプロキシでシームレスなアクセス
- YouTubeのVPNのロックを解除
- TikTokのロックを解除する
- 天気予報
そのうちの1つである「Volume Max – Ultimate Sound Booster」も、先月LayerXの研究者によってフラグが立てられ、ユーザーをスパイする可能性について警告されている。
Source :
研究者によると、悪意のある機能は、Chrome Extensions APIを使用して各拡張機能のバックグラウンドサービスワーカーに実装され、ユーザーが新しいウェブページに移動するたびにトリガーされるリスナーを登録する。
リスナーは訪問したページのURLをキャプチャし、各ユーザーに固有のトラッキングIDとともにリモートサーバーに情報を流出させる。
サーバーはリダイレクトURLで応答することができ、ユーザーのブラウジング活動をハイジャックし、サイバー攻撃を可能にする可能性のある安全でない目的地にユーザーを連れて行く可能性がある。
その可能性はあるが、Koi Securityのテストでは悪意のあるリダイレクトは確認されていない。
さらに、悪意のあるコードは拡張機能の初期バージョンには存在せず、アップデートによって後から導入された。
Googleの自動更新システムは、ユーザーの承認や操作を必要とすることなく、最新バージョンをユーザーに静かに配布します。
これらの拡張機能のいくつかは何年も安全であったことを考えると、悪意のあるコードを導入した外部のアクターによって乗っ取られた/侵害された可能性があります。
この可能性についていくつかのパブリッシャーに問い合わせましたが、まだどのパブリッシャーからも返答はありませんでした。
この記事を公開する前に、Koi Securityの研究者は、サイバー犯罪者がMicrosoft Edgeの公式ストアにも悪意のある拡張機能を設置していることを発見しました。
「これらの18の拡張機能を合わせると、両ブラウザで230万人以上のユーザーが感染しており、我々が記録した中でも最大規模のブラウザハイジャック作戦となっています」と研究者は述べています。
研究者は、リストアップされたすべての拡張機能を直ちに削除し、トラッキング識別子を消去するために閲覧データをクリアし、システムにマルウェアがないかチェックし、不審な動きがないかアカウントを監視することをユーザーに推奨している。
.ia_ad { background-color:#width: 95%; max-width: 800px; margin: 15px auto; border-radius: 8px; border:1px solid #d6ddee; display: flex; align-items: stretch; padding: 0; overflow: hidden; }:0; overflow: hidden; } .ia_lef { flex: 1; max-width: 200px; height: auto; display: flex; align-items: stretch; } .ia_lef a { display: flex; width: 100%; height: 100%; } .ia_lef a img { width: 100%; height: 100%; object-fit: cover; border-radius: 8px 0 0 8px; margin: 0; display: block; } .ia_rig { flex: 2; padding:display: flex; flex-direction: column; justify-content: center; } .ia_rig h2 { font-size: 17px !important; font-weight: 700; color:#line-height: 1.4; font-family:margin: 0 0 14px 0; } .ia_rig p { font-weight: bold; font-size: 14px; margin: 0 0 clamp(6px, 2vw, 14px) 0; } .ia_button { background-color:#border:1px solid #3b59aa; color: black; text-align: center; text-decoration: none; border-radius: 8px; display: inline-block; font-size: 16px; font-weight: bold; cursor: pointer; padding:10px 20px; width: fit-content; } .ia_button a { text-decoration: none; color: inherit; display: block; } @media (max-width: 600px) { .ia_ad { flex-direction: column; align-items: center; text-align: center; } .ia_lef { max-width: 100%; } .ia_lef a img { border-radius: 8px 8px 0 0; } .ia_rig { padding:15px;
width: 100%;
}
.ia_button {
width: 100%;
margin: 0px auto;
}
}
2025年に共通する8つの脅威
クラウド攻撃はより巧妙になっているかもしれないが、攻撃者は驚くほど単純なテクニックで成功している。
本レポートでは、何千もの組織におけるWizの検知結果から、クラウドを駆使する脅威者が使用する8つの主要なテクニックを明らかにします。


Comments