


クラウドフレアの「pages.dev」と「workers.dev」ドメインは、ウェブページのデプロイやサーバーレスコンピューティングの促進に使用されているが、サイバー犯罪者によるフィッシングやその他の悪質な行為に悪用されるケースが増えている。
サイバーセキュリティ企業Fortraによると、これらのドメインの悪用は2023年と比較して100%から250%増加している。
研究者は、これらのドメインの使用は、Cloudflareの信頼できるブランド、サービスの信頼性、低い使用コスト、および検出を複雑にするリバースプロキシのオプションを利用して、これらの悪意のあるキャンペーンの正当性と有効性を向上させることを目的としていると考えています。
Cloudflare Pagesの悪用
Cloudflare Pagesは、フロントエンド開発者がCloudflareのグローバルなコンテンツデリバリネットワーク(CDN)上に直接、高速でスケーラブルなウェブサイトを構築、デプロイ、ホスティングできるように設計されたプラットフォームです。
静的サイトホスティング機能を備え、さまざまな最新のウェブアプリ展開フレームワークをサポートし、デフォルトでSSL/TLS暗号化を提供するため、追加の設定を必要とせずにHTTPS接続を確保することができます。
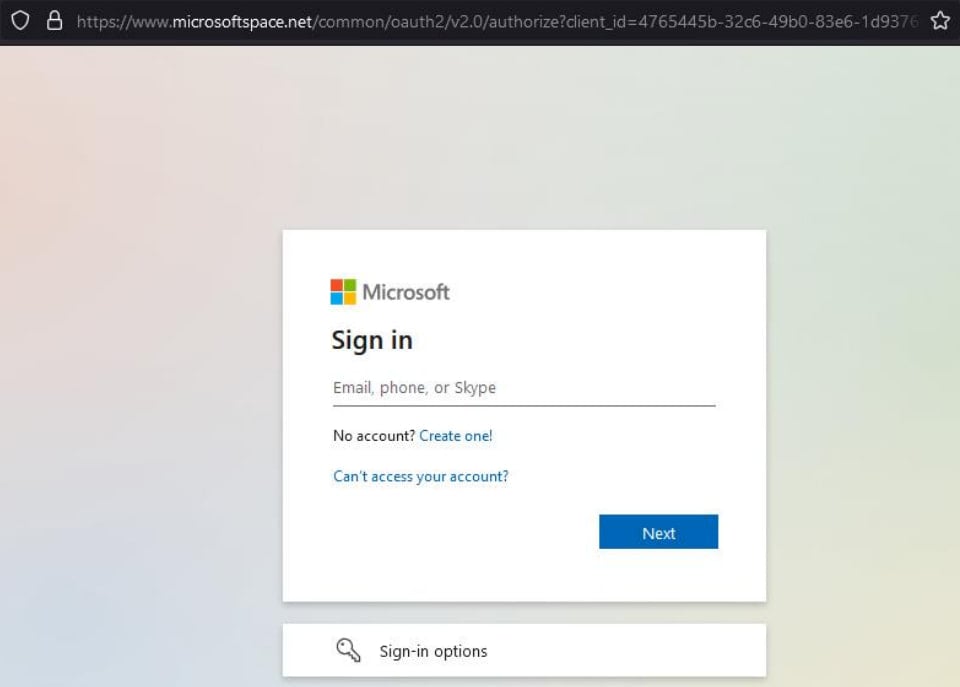
Fortraの報告によると、Cloudflare Pagesは、被害者を偽のMicrosoft Office365ログインページなどの悪意のあるサイトにリダイレクトする仲介フィッシングページをホストすることで悪用するサイバー犯罪者のツールとなっている。
ソースはこちら:Fortra
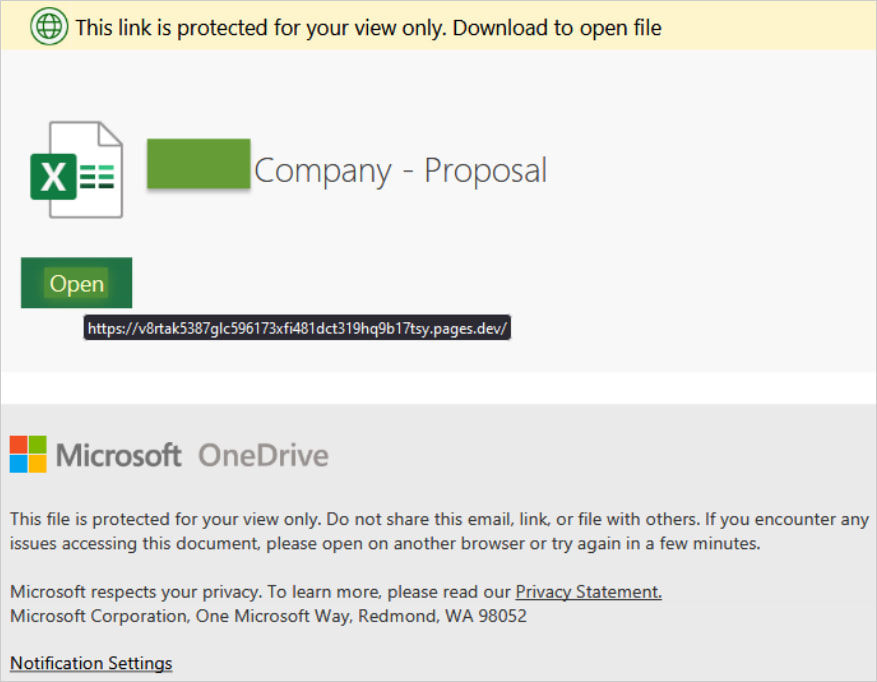
被害者は、不正なPDFやフィッシングメール本文に埋め込まれたリンクを通じて、このサイトに誘導される。このリンクは、Cloudflareの評判のおかげで、セキュリティ製品によってフラグが立てられることはない。
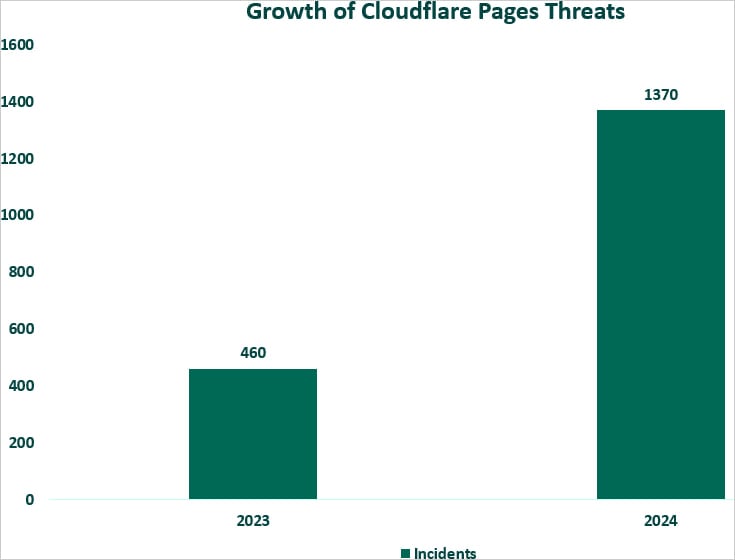
「FortraのSEAチームは、Cloudflare Pagesに対するフィッシング攻撃が198%増加し、2023年の460件から2024年10月中旬の時点で1,370件に増加していることを確認している。
「月平均約137件のインシデントが発生しているため、年末までに攻撃の総量は1,600件を超え、前年比257%の増加が予測される。
出典:Fortra:Fortra
Fortraはまた、脅威行為者が電子メール配信キャンペーンの規模を隠すために「bccfoldering」戦術を使用していることを指摘している。
「受信者を表示するccフィールドとは異なり、bccfolderingは受信者をヘッダーではなくメールのエンベロープのみに追加することで隠します。
「このため、サーバーが受信者を表示するように設定されていない限り、受信者を検出することはできません。受信者を隠すことで、フィッシング・キャンペーンの規模を検知することが難しくなるため、この手口はフィッシング・キャンペーンの規模を隠すために敵対者によって使用される。
ソースはこちら:フォートラ
Cloudflare Workersの悪用
Cloudflare Workersはサーバーレス・コンピューティング・プラットフォームであり、開発者はCloudflareのエッジネットワーク上に直接軽量なアプリケーションやスクリプトを記述し、デプロイすることができる。
その正当な用途には、APIのデプロイ、コンテンツの最適化、カスタムファイアウォールとCAPTCHAの実装、タスクの自動化、マイクロサービスの作成などがある。
Fortraでは、分散型サービス拒否(DDoS)攻撃の実行、フィッシングサイトの展開、ターゲットのブラウザへの有害なスクリプトの注入、アカウントパスワードの総当たりなど、Workersの悪用も急増している。
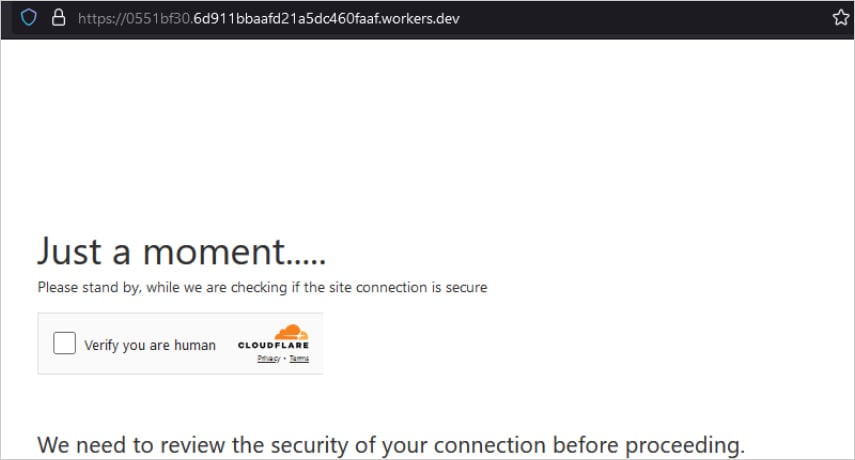
研究者が取り上げたあるケースでは、Cloudflare Workersが、フィッシングプロセスの中で、正当性を付加するための人間による検証ステップをホストするために悪用されています。
出典:Fortra:フォートラ
「このプラットフォーム(Cloudflare Workers)に対するフィッシング攻撃は104%急増し、2023年の2,447件から今年に入ってからは4,999件にまで増加している。
「現在、月平均499件のインシデントが発生しており、年末までには総件数が6,000件近くに達すると予想されている。
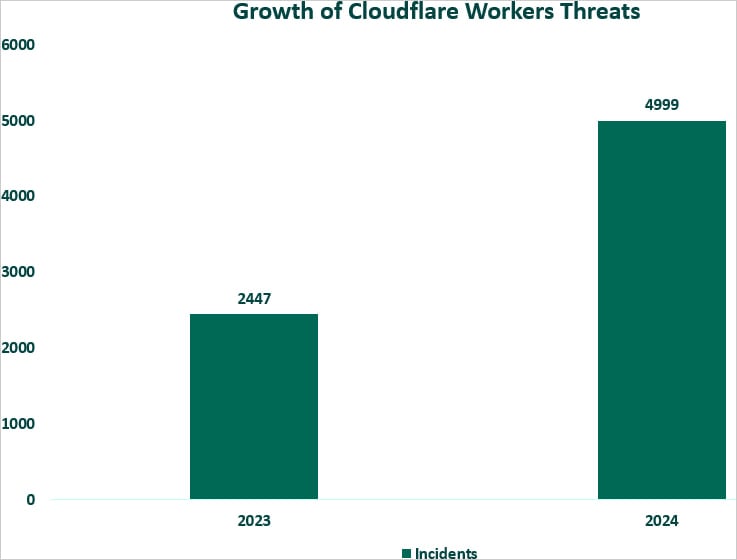
Source:フォートラ
ユーザーは、機密情報の入力を要求されたときにアクセスしたURLの信頼性を確認することで、正当なサービスを悪用するフィッシングから身を守ることができます。
最後に、二要素認証などの特別なアカウント・セキュリティ・ステップを有効にすることで、認証情報が漏洩した場合でも乗っ取りを防ぐことができます。


Comments